Phishing 2026
Wie moderne E-Mail-Angriffe funktionieren - und wie sich kleine Unternehmen schützen
Warum dieses Thema für KMU relevant ist Phishing ist 2026 längst kein Synonym mehr für schlecht geschriebene Spam-Mails. Moderne Kampagnen kombinieren täuschend echte Microsoft-365-Anmeldungen, QR-Codes, manipulierte Anhänge, kompromittierte Geschäftskonten und sogar Techniken zur Umgehung klassischer Mehrfaktor-Authentifizierung. Gerade kleine und mittelständische Unternehmen benötigen deshalb mehr als einen einfachen Spamfilter. |
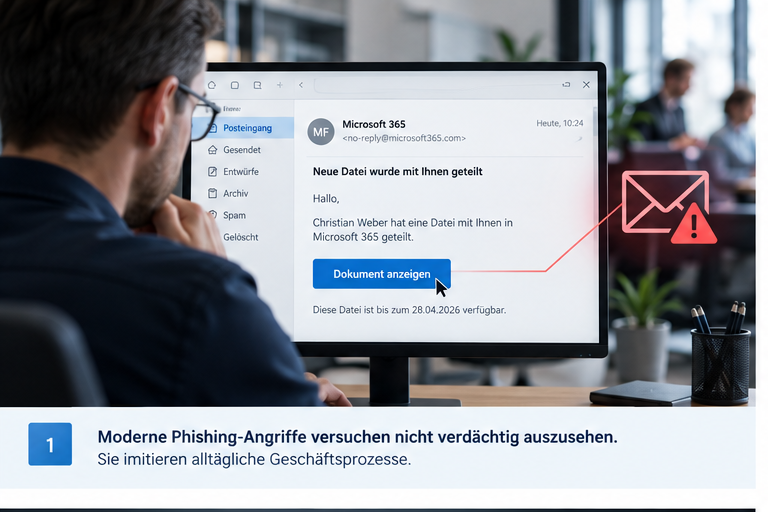
Eine E-Mail vom Geschäftsführer, eine neue Rechnung eines Lieferanten, ein über Microsoft 365 freigegebenes Dokument oder die Aufforderung, die Anmeldung für das eigene E-Mail-Konto erneut zu bestätigen: All diese Nachrichten gehören zum normalen Geschäftsalltag. Gleichzeitig können sie heute Ausgangspunkt eines professionell vorbereiteten Cyberangriffs sein.
Genau darin liegt die besondere Gefahr moderner Phishing-Kampagnen. Erfolgreiche Angriffe versuchen nicht mehr unbedingt, Aufmerksamkeit zu erregen. Im Gegenteil: Sie sollen möglichst gewöhnlich wirken. Die Nachricht soll aussehen wie eine Kommunikation, die der Empfänger jeden Tag erhält. Sie verwendet vertraute Logos, bekannte Absendernamen, realistisch formulierte Betreffzeilen und häufig sogar Informationen, die zum tatsächlichen Arbeitsumfeld des Empfängers passen.
Rechtschreibfehler, ungewöhnliche Formulierungen oder offensichtlich unseriöse Absender sind deshalb keine verlässlichen Erkennungsmerkmale mehr. Phishing wird professioneller, automatisierter und zunehmend Bestandteil einer arbeitsteiligen Cybercrime-Industrie.
Phishing wird zum professionellen Geschäftsmodell
Ein wesentlicher Grund für diese Entwicklung ist die zunehmende Professionalisierung des Cybercrime-Marktes. Angreifer müssen heute nicht mehr jeden Bestandteil einer Phishing-Kampagne selbst entwickeln. Spezialisierte Plattformen stellen fertige Vorlagen, nachgebaute Login-Seiten, technische Infrastruktur und teilweise sogar Mechanismen zur Umgehung bestimmter Sicherheitsverfahren bereit.
Dieses Geschäftsmodell wird häufig als Phishing-as-a-Service, kurz PhaaS, bezeichnet. Ein bekanntes Beispiel ist Tycoon2FA. Microsoft berichtete 2026 über Kampagnen, die über diese Infrastruktur in großem Maßstab durchgeführt wurden. Dabei wurden unter anderem gefälschte Microsoft-365-, Outlook-, OneDrive-, SharePoint- und DocuSign-Nachrichten eingesetzt. Die technische Besonderheit bestand darin, dass die Plattform sogenannte Adversary-in-the-Middle-Techniken unterstützte und damit nicht nur Passwörter, sondern unter bestimmten Voraussetzungen auch bereits authentifizierte Sitzungen angreifen konnte.
Für kleine Unternehmen hat diese Entwicklung eine wichtige Konsequenz: Ein Betrieb muss nicht persönlich von einer hoch spezialisierten Hackergruppe ausgewählt werden, um zum Ziel zu werden. Automatisierte Kampagnen können gleichzeitig eine enorme Zahl von Unternehmen erreichen. Schon wenige erfolgreiche Kompromittierungen reichen aus, damit sich eine solche Kampagne für die Angreifer lohnt. Die Größe eines Unternehmens ist deshalb kein verlässlicher Schutzfaktor.
500.000+ Organisationen konnten in großskaligen PhaaS-Kampagnen adressiert werden. Beispiel: Microsofts Analyse zu Tycoon2FA, 2026. |
Ein moderner Phishing-Angriff besteht aus mehreren Stufen
Ein häufiger Irrtum besteht darin, Phishing ausschließlich mit einem gefährlichen Link gleichzusetzen. Tatsächlich sind moderne Angriffe meist mehrstufig aufgebaut. Die E-Mail ist lediglich der erste Kontaktpunkt.
Zunächst muss die Nachricht das Unternehmen erreichen und glaubwürdig genug wirken, um nicht sofort gelöscht zu werden. Anschließend versucht sie, den Empfänger zu einer Handlung zu bewegen - beispielsweise zum Öffnen eines Dokuments, zum Anklicken eines Links oder zum Scannen eines QR-Codes. Erst danach beginnt häufig der eigentliche technische Angriff. Der Benutzer wird auf eine gefälschte oder manipulierte Webseite weitergeleitet, gibt Zugangsdaten ein oder bestätigt sogar eine reale Anmeldung. Gelingt dieser Schritt, versuchen Angreifer anschließend, Zugriff auf das Konto zu erhalten und diesen Zugriff für weitere Aktionen zu nutzen.
|
Grundprinzip der Verteidigung Je
früher eine verdächtige Nachricht erkannt wird, desto geringer
ist die |
Die erste Sicherheitsentscheidung fällt bereits bei der Zustellung
Technisch beginnt die Zustellung einer E-Mail meist über SMTP, das Simple Mail Transfer Protocol. Ein externer Mailserver versucht dabei, eine Nachricht an die Domain des Unternehmens zu übermitteln. Schon in dieser frühen Phase entstehen zahlreiche Informationen, die für eine Sicherheitsbewertung genutzt werden können. Dazu gehören beispielsweise die IP-Adresse des sendenden Systems, die verwendete Absenderdomain, Angaben aus dem SMTP-Envelope, Headerinformationen und verschiedene Authentifizierungsergebnisse. Auch die Reputation der sendenden Infrastruktur und auffällige Muster im Versand können wichtige Hinweise liefern.
Eine moderne Sicherheitslösung sollte deshalb nicht erst den sichtbaren Nachrichtentext betrachten. Bereits die Herkunft und der technische Transport einer E-Mail können wertvolle Informationen darüber liefern, ob eine Nachricht plausibel und vertrauenswürdig erscheint. Für Unternehmen ist diese vorgelagerte Bewertung besonders wertvoll. Wird eine eindeutig gefährliche Nachricht bereits während der Zustellung blockiert oder isoliert, erreicht sie den normalen Posteingang eines Mitarbeiters gar nicht erst.
SPF, DKIM und DMARC prüfen die technische Identität einer E-Mail
Eine zentrale Frage bei jeder eingehenden Nachricht lautet: Darf das sendende System überhaupt E-Mails für die angegebene Domain versenden? Für diese Prüfung spielen insbesondere SPF, DKIM und DMARC eine wichtige Rolle.
Beim Sender Policy Framework, kurz SPF, veröffentlicht eine Domain über das Domain Name System Informationen darüber, welche Systeme berechtigt sind, E-Mails für sie zu versenden. Der empfangende Server kann damit überprüfen, ob das sendende System zur veröffentlichten Richtlinie passt. DKIM, ausgeschrieben DomainKeys Identified Mail, ergänzt diesen Ansatz um eine kryptografische Signatur. Eine ausgehende Nachricht wird vom sendenden System digital signiert. Der empfangende Mailserver kann den dazugehörigen öffentlichen Schlüssel über DNS abrufen und prüfen, ob die Signatur gültig ist und ob relevante Bestandteile der Nachricht seit der Signierung verändert wurden.
DMARC verbindet diese Mechanismen mit der Domain, die der Benutzer tatsächlich im sichtbaren Absenderfeld sieht. Ein wichtiger Bestandteil ist dabei das sogenannte Alignment. Vereinfacht formuliert wird geprüft, ob die technisch authentifizierte Domain tatsächlich zur sichtbaren Absenderdomain passt. Im Jahr 2026 wurde DMARC mit RFC 9989 als aktualisierter Standard veröffentlicht. Für Unternehmen unterstreicht diese Entwicklung, dass eine sauber konfigurierte E-Mail-Authentifizierung weiterhin eine wichtige Grundlage moderner Mail-Sicherheit darstellt.
SPF Legt über DNS fest, welche Systeme E-Mails für eine Domain versenden dürfen. |
DKIM Signiert Nachrichten kryptografisch und ermöglicht die Prüfung relevanter Inhalte. |
DMARC Verknüpft Authentifizierung mit der sichtbaren Absenderdomain und prüft Alignment. |
Auch eine technisch korrekte E-Mail kann Phishing sein
SPF, DKIM und DMARC helfen insbesondere dabei, bestimmte Formen der Absenderfälschung zu erkennen. Sie können jedoch nicht entscheiden, ob die Absicht hinter einer Nachricht legitim ist. Ein Angreifer kann beispielsweise eine neue Domain registrieren, die einer bekannten Unternehmensdomain zum Verwechseln ähnlich sieht. Für diese Domain kann er SPF, DKIM und DMARC vollständig korrekt konfigurieren. Aus technischer Sicht ist die E-Mail dann authentifiziert - trotzdem bleibt die Nachricht betrügerisch.
Noch schwieriger wird die Situation, wenn Cyberkriminelle Zugriff auf ein reales Geschäftskonto erhalten. Wird das Postfach eines Lieferanten kompromittiert, können Phishing-Mails aus der legitimen Infrastruktur dieses Unternehmens verschickt werden. Die Nachricht kann alle technischen Prüfungen bestehen und trotzdem Teil eines Angriffs sein. Deshalb muss moderne E-Mail-Sicherheit technische Authentifizierung mit weiteren Analysen kombinieren.
Inhalt, Identität und Kontext entscheiden gemeinsam
Nach der technischen Prüfung stellt sich die nächste Frage: Passt die Nachricht zu dem, was sie vorgibt zu sein? Dabei reicht es nicht aus, ausschließlich den sichtbaren Absendernamen zu betrachten. Ein Angreifer kann beispielsweise im Anzeigenamen "Geschäftsführung", "Microsoft 365" oder den Namen eines bekannten Lieferanten verwenden, obwohl die tatsächliche E-Mail-Adresse zu einer vollkommen anderen Domain gehört.
Auch das Reply-To-Feld kann eine wichtige Rolle spielen. Der sichtbare Absender kann plausibel erscheinen, während Antworten an eine andere Adresse geleitet werden. Ähnliche Unstimmigkeiten können sich in den technischen Headern oder in den verwendeten Domains zeigen. Hinzu kommt der eigentliche Inhalt der Nachricht. Phishing-Kampagnen nutzen häufig Situationen, in denen eine schnelle Reaktion erwartet wird. Dazu gehören angeblich ablaufende Passwörter, gesperrte Konten, neue Rechnungen, Zahlungsaufforderungen, aktualisierte Bankverbindungen, Dokumentfreigaben, Voicemail-Nachrichten oder interne Mitteilungen der Personalabteilung. Keines dieser Merkmale beweist für sich allein einen Angriff. Entscheidend ist vielmehr die Kombination mehrerer Hinweise.
Der Link in der E-Mail ist häufig nur der Anfang
Viele Phishing-Mails enthalten selbst keinen Schadcode. Ihre einzige Aufgabe besteht darin, den Empfänger auf eine externe Infrastruktur zu führen. Angreifer versuchen dabei zunehmend, die tatsächliche Zieladresse zu verschleiern. Dazu werden beispielsweise Weiterleitungen, URL-Verkürzer, kompromittierte Webseiten, Cloud-Dienste oder mehrstufige Redirect-Ketten eingesetzt. Teilweise erscheinen zwischengeschaltete CAPTCHAs oder andere Prüfungen, mit denen automatisierte Sicherheitssysteme erkannt und ausgesperrt werden sollen.
Microsoft beobachtete solche Techniken auch bei Tycoon2FA. Die dort eingesetzte Infrastruktur verwendete unter anderem dynamische Weiterleitungen, Browser-Fingerprinting und verschiedene Filtermechanismen. Damit entsteht ein grundsätzliches Problem: Eine Domain muss nicht bereits seit Monaten als gefährlich bekannt sein, um für einen Angriff genutzt zu werden. Phishing-Infrastrukturen können kurzfristig aufgebaut, nur für begrenzte Zeit verwendet und anschließend wieder abgeschaltet werden. Eine reine Blockliste bekannter gefährlicher Domains reicht deshalb nicht aus.
Quishing verlagert den Angriff auf das Smartphone
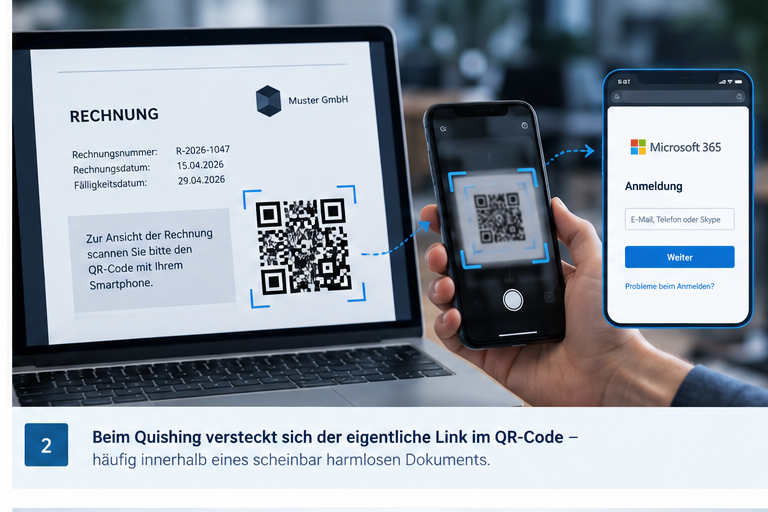
Eine besonders interessante Entwicklung ist das sogenannte Quishing, also Phishing über QR-Codes. Dabei enthält die E-Mail häufig gar keinen direkt anklickbaren Link. Stattdessen wird der QR-Code beispielsweise in einer Rechnung, einem PDF-Dokument oder einer angeblichen Microsoft-365-Benachrichtigung platziert. Der Benutzer soll den Code mit seinem Smartphone scannen und wird anschließend auf eine externe Webseite weitergeleitet.
Microsoft meldete im März 2026 einen Höchststand von rund 18,7 Millionen beobachteten QR-Code-Phishing-Angriffen. PDF-Dateien spielten dabei als Transportmittel eine wichtige Rolle.
Quishing ist aus mehreren Gründen attraktiv für Angreifer. Zum einen befindet sich die eigentliche Zieladresse nicht als klassischer Link im Nachrichtentext. Zum anderen wechselt der Benutzer beim Scannen häufig vom Unternehmensrechner auf ein Smartphone. Psychologisch kommt ein weiterer Effekt hinzu: Viele Menschen haben gelernt, bei Links in E-Mails vorsichtig zu sein. QR-Codes werden dagegen häufig weniger kritisch betrachtet. Das macht sie zu einem wirkungsvollen Instrument für Social Engineering.
18,7 Mio. QR-Code-Phishing-Angriffe wurden von Microsoft im März 2026 beobachtet. PDF-Dateien spielten als Transportmittel eine wichtige Rolle. |
Warum QR-Codes funktionieren Viele Menschen haben gelernt, bei Links in E-Mails vorsichtig zu sein. QR-Codes werden oft weniger kritisch wahrgenommen. Gleichzeitig wechselt der Angriff häufig vom Unternehmensrechner auf ein Smartphone. |
Die gefälschte Microsoft-365-Anmeldung
Nach dem Klick auf einen Link oder dem Scannen eines QR-Codes landet das Opfer häufig auf einer Webseite, die einen bekannten Cloud-Dienst imitiert. Microsoft 365, Outlook, SharePoint, OneDrive, DocuSign oder Google sind attraktive Vorbilder, weil Benutzer mit deren Anmeldeseiten vertraut sind. Bei einfacheren Angriffen geht es zunächst nur darum, Benutzername und Passwort zu stehlen. Der Anwender gibt seine Daten auf der vermeintlichen Microsoft-Seite ein und der Angreifer speichert diese Informationen. Modernere Kampagnen gehen jedoch einen Schritt weiter.
AiTM-Phishing kann klassische MFA-Verfahren angreifen
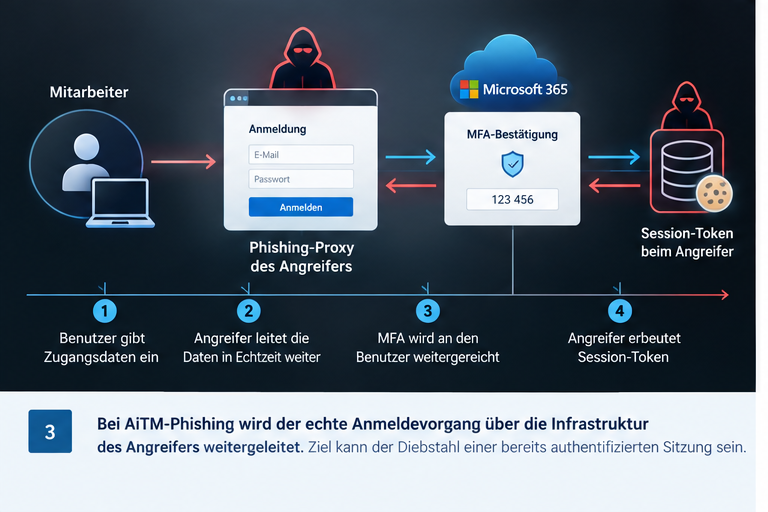
Bei Adversary-in-the-Middle-Phishing, kurz AiTM, befindet sich die Infrastruktur des Angreifers technisch zwischen dem Benutzer und dem echten Dienst. Der Benutzer glaubt, sich auf einer legitimen Webseite anzumelden. Tatsächlich kommuniziert er zunächst mit einem Phishing-Proxy. Dieser leitet die eingegebenen Zugangsdaten in Echtzeit an den echten Dienst weiter.
Fordert Microsoft anschließend eine Mehrfaktor-Authentifizierung an, kann auch diese Anfrage an den Benutzer weitergeleitet werden. Der Mitarbeiter sieht eine echte MFA-Abfrage und bestätigt sie. Im Hintergrund versucht der Angreifer anschließend, den bereits authentifizierten Sitzungskontext beziehungsweise ein Session-Token zu übernehmen.
Das ist ein entscheidender Unterschied zu klassischen Passwortangriffen. Der Angreifer versucht nicht unbedingt, die Mehrfaktor-Authentifizierung technisch zu brechen. Stattdessen versucht er, sich in einen legitimen Authentifizierungsvorgang einzuschalten und anschließend eine bereits erfolgreich bestätigte Sitzung zu übernehmen. MFA bleibt deshalb ein äußerst wichtiger Sicherheitsmechanismus. Sie sollte jedoch nicht als alleiniger Schutz gegen modernes Phishing betrachtet werden.
Für besonders sensible und administrative Konten sollten Unternehmen zusätzlich phishing-resistente Authentisierungsverfahren prüfen, beispielsweise FIDO2- oder Passkey-basierte Verfahren, sofern die vorhandene Infrastruktur dies unterstützt.
MFA bleibt wichtig Mehrfaktor-Authentifizierung
reduziert Risiken erheblich. Für besonders sensible Konten
sollten Unternehmen zusätzlich phishing-resistente Verfahren wie
FIDO2 oder Passkeys |
Nach der Anmeldung beginnt der eigentliche Angriff häufig erst
Ein erfolgreich kompromittiertes E-Mail-Konto ist für Cyberkriminelle ausgesprochen wertvoll. Im Postfach finden sie möglicherweise Informationen über Kunden, Lieferanten, interne Ansprechpartner, aktuelle Projekte, Rechnungen, Angebote, Termine und bestehende Geschäftsbeziehungen. Aus diesen Informationen können anschließend deutlich glaubwürdigere Angriffe entstehen.
Besonders gefährlich ist, dass Angreifer nicht sofort aktiv werden müssen. Sie können zunächst beobachten, wie ein Unternehmen kommuniziert, welche Personen Freigaben erteilen und welche Zahlungen bevorstehen. Damit verändert sich der Charakter des Angriffs grundlegend. Aus einer allgemeinen Phishing-Kampagne wird plötzlich ein sehr gezielter Betrugsversuch.
Business Email Compromise nutzt echtes Vertrauen
Diese Angriffsklasse wird häufig als Business Email Compromise, kurz BEC, bezeichnet. Ein typisches Szenario beginnt mit einer ganz normalen Geschäftsbeziehung. Ein Unternehmen kommuniziert seit Wochen mit einem Lieferanten über eine Bestellung oder Rechnung. Ein Angreifer erhält Zugriff auf eines der beteiligten Postfächer und kann die Kommunikation mitlesen.
Kurz vor der Zahlung erscheint innerhalb des bereits bestehenden E-Mail-Verlaufs eine neue Nachricht. Darin wird beispielsweise darauf hingewiesen, dass sich die Bankverbindung geändert habe. Für den Empfänger sieht nahezu alles korrekt aus. Der Ansprechpartner stimmt, die Domain stimmt, der bisherige Gesprächsverlauf ist vorhanden und die Signatur wirkt vertraut. Lediglich die Bankverbindung wurde ausgetauscht.
Genau deshalb können BEC-Angriffe so wirkungsvoll sein. Sie greifen nicht nur technische Schwachstellen an, sondern nutzen bereits bestehendes geschäftliches Vertrauen. An dieser Stelle kann Technik allein das Risiko nicht vollständig beseitigen. Unternehmen sollten deshalb wichtige Prozessänderungen, insbesondere neue Bankverbindungen oder ungewöhnliche Zahlungsanweisungen, grundsätzlich über einen unabhängigen zweiten Kommunikationskanal bestätigen.
Warum ein einfacher Spamfilter heute nicht mehr genügt
Klassischer Spam lässt sich häufig anhand relativ deutlicher Muster erkennen. Moderne Phishing-Nachrichten sind dagegen bewusst darauf ausgelegt, regulärer Geschäftskommunikation zu ähneln. Ein wirksamer Schutz muss deshalb mehrere Ebenen miteinander verbinden.
Zunächst wird bewertet, woher eine Nachricht stammt und ob das sendende System plausibel ist. Anschließend folgen Authentifizierungsprüfungen wie SPF, DKIM und DMARC. Darauf können Analysen der sichtbaren und technischen Absenderidentität, des Nachrichtentextes, enthaltenen Links und vorhandenen Anhänge aufbauen. Aus diesen Informationen entsteht eine Risikoentscheidung, die bestimmt, ob eine E-Mail zugestellt, zurückgewiesen oder beispielsweise in Quarantäne verschoben wird. Keine einzelne dieser Ebenen wird jeden Angriff erkennen. In Kombination entsteht jedoch ein deutlich robusterer Schutz.
Wo mail.HUGINOR ansetzt
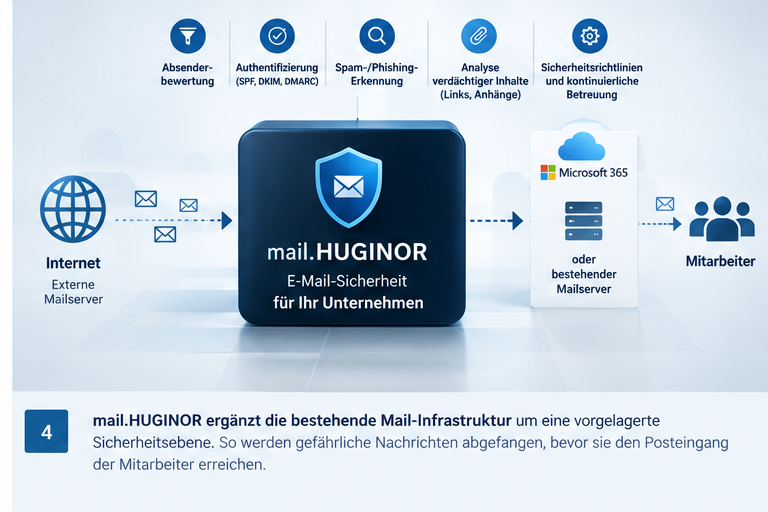
mail.HUGINOR richtet sich an Unternehmen, die professionelle E-Mail-Sicherheit benötigen, ohne selbst eine vollständige Security-Infrastruktur aufbauen und betreiben zu müssen. Die Lösung ist als zusätzliche Sicherheitsebene vor Microsoft 365 oder einem bestehenden Mailserver vorgesehen. Eingehende Nachrichten können damit bereits geprüft werden, bevor sie die eigentliche Mailumgebung und den Posteingang eines Mitarbeiters erreichen.
Dieser Aufbau verfolgt einen einfachen Grundgedanken: Sicherheitsentscheidungen sollten möglichst früh getroffen werden. Dazu gehört zunächst die Bewertung des Absenders und der technischen Herkunft einer Nachricht. Ergänzend spielen Authentifizierungsverfahren wie SPF, DKIM und DMARC eine Rolle. Darüber hinaus müssen Spam- und Phishing-Muster, verdächtige Inhalte, Links und Anhänge sowie unternehmensspezifische Sicherheitsrichtlinien berücksichtigt werden.
Ein solcher Ansatz schafft eine zusätzliche Schutzebene zwischen dem öffentlichen E-Mail-Verkehr und der eigentlichen Unternehmenskommunikation. Das Ziel besteht nicht darin, jede E-Mail pauschal zu blockieren. Geschäftskommunikation muss zuverlässig funktionieren. Sicherheit bedeutet deshalb immer auch, legitime Nachrichten korrekt zu erkennen und gleichzeitig das Risiko gefährlicher Inhalte möglichst weit zu reduzieren.
mail.HUGINOR Datenschutzorientiert. Betreut. Mit Datenverarbeitung in Deutschland. |
E-Mail-Sicherheit ist kein einmaliges Installationsprojekt
Mindestens ebenso wichtig wie die eingesetzte Technik ist ihr dauerhafter Betrieb. Angriffsmethoden verändern sich kontinuierlich. Neue Domains tauchen auf, neue Dateiformate werden missbraucht, legitime Cloud-Dienste dienen als Zwischenstationen und Angreifer passen Texte, Betreffzeilen und technische Verfahren fortlaufend an.
Eine Sicherheitslösung, die einmal eingerichtet und anschließend über Jahre nicht mehr überprüft wird, kann auf diese Veränderungen nur begrenzt reagieren. mail.HUGINOR verfolgt deshalb den Ansatz, E-Mail-Sicherheit als betreute Sicherheitsleistung zu verstehen. Das ist insbesondere für kleinere Unternehmen relevant. Dort gibt es häufig kein eigenes Security-Team, das täglich Mailflows analysiert, Authentifizierungsprobleme untersucht, Filterregeln kontrolliert und neue Angriffsmuster bewertet. Die Sicherheitslösung soll nicht zusätzliche administrative Arbeit erzeugen, sondern genau diese Belastung reduzieren.
Technik und organisatorische Prozesse gehören zusammen
Trotz aller technischen Schutzmaßnahmen bleibt der Mensch ein wichtiger Bestandteil der Sicherheitsarchitektur. Unternehmen sollten deshalb Mehrfaktor-Authentifizierung für relevante Konten einsetzen und für besonders sensible Benutzer prüfen, ob phishing-resistente Verfahren sinnvoll sind. SPF, DKIM und DMARC sollten korrekt eingerichtet und regelmäßig kontrolliert werden. Administrative Konten sollten nicht für die tägliche normale Kommunikation verwendet werden.
Ebenso wichtig sind klare Geschäftsprozesse. Änderungen von Bankverbindungen oder außergewöhnliche Zahlungsanweisungen sollten niemals ausschließlich aufgrund einer E-Mail umgesetzt werden. Ein kurzer Rückruf über eine bekannte Telefonnummer kann in einem solchen Fall einen erheblichen finanziellen Schaden verhindern. Mitarbeitende sollten außerdem wissen, dass ein QR-Code nicht automatisch sicherer ist als ein Link und dass auch eine professionell formulierte Nachricht mit korrektem Firmenlogo Teil eines Angriffs sein kann. Schulung und technische Schutzmaßnahmen ersetzen sich dabei nicht gegenseitig. Sie ergänzen sich.
Das Ziel ist nicht, jeden Mitarbeiter zum Security-Experten zu machen
Ein Sicherheitskonzept sollte nicht davon abhängen, dass jeder Mitarbeiter jede betrügerische Nachricht zuverlässig erkennt. Menschen arbeiten unter Zeitdruck, bearbeiten täglich viele E-Mails und müssen Entscheidungen häufig innerhalb weniger Sekunden treffen. Auch sehr gut geschulte Personen können auf einen überzeugend vorbereiteten Angriff hereinfallen.
Eine robuste Sicherheitsarchitektur berücksichtigt deshalb menschliche Fehler von Anfang an. Möglichst viele gefährliche Nachrichten sollten bereits technisch abgefangen werden. Konten sollten so abgesichert sein, dass ein kompromittiertes Passwort nicht automatisch zu einem vollständigen Zugriff führt. Kritische Geschäftsprozesse sollten zusätzliche Freigaben oder Kontrollmechanismen enthalten. Dieses Prinzip wird häufig als Defense in Depth, also Verteidigung in mehreren Schichten, bezeichnet. Für E-Mail-Sicherheit bedeutet das, technische Authentifizierung, Nachrichtenanalyse, sichere Identitäten, organisatorische Prozesse, geschulte Mitarbeiter und kontinuierlichen Betrieb miteinander zu verbinden.
Fazit: Moderne Phishing-Abwehr beginnt vor dem Posteingang
Phishing hat sich grundlegend verändert. Angreifer imitieren heute nicht nur bekannte Marken, sondern vollständige Geschäftsprozesse. Sie verwenden reale Cloud-Dienste, verstecken Links in QR-Codes, übernehmen bestehende E-Mail-Konten und versuchen sogar, sich in bereits authentifizierte Sitzungen einzuschalten.
Gerade kleine und mittelständische Unternehmen sollten deshalb nicht ausschließlich darauf vertrauen, dass Mitarbeitende gefährliche Nachrichten rechtzeitig erkennen. Ein wirksamer Schutz beginnt bereits vor dem eigentlichen Posteingang. Mit einer vorgelagerten Sicherheitsarchitektur können Nachrichten technisch bewertet, Absender überprüft, verdächtige Inhalte analysiert und klare Sicherheitsrichtlinien angewendet werden, bevor eine potenziell gefährliche E-Mail den Mitarbeiter erreicht.
Genau hier setzt mail.HUGINOR an. mail.HUGINOR ergänzt Microsoft 365 oder bestehende Mailserver um eine zusätzliche, betreute Sicherheitsebene für die geschäftliche E-Mail-Kommunikation. Der Ansatz richtet sich insbesondere an kleine und mittelständische Unternehmen, die ein hohes Sicherheitsniveau benötigen, ohne dafür ein eigenes Security-Team aufbauen zu müssen.
Nächster Schritt Wie
gut ist Ihre E-Mail-Infrastruktur gegen moderne Phishing-Angriffe
geschützt? |
Quellen und weiterführende Hinweise
• Microsoft Security Blog: Inside Tycoon2FA - how a leading AiTM phishing kit operated at scale, 4. März 2026
• Microsoft Security Blog: Email threat landscape Q2 2026 - trends and insights, 23. Juli 2026
• IETF: RFC 9989 - Domain-based Message Authentication, Reporting, and Conformance (DMARC), 2026
• BSI: Technische Richtlinie TR-03182 - E-Mail-Authentisierung
Stand: Oktober 2026. Dieser Beitrag dient der allgemeinen Information und ersetzt keine individuelle Sicherheitsanalyse der jeweiligen Mail-Infrastruktur.